ما هو PASS BREAKER؟
PASS BREAKER هو شرعية ومعتمدة ISO 9001:2015 & ISO/IEC 27001:2022 تطبيق مدعوم بالذكاء الاصطناعي قادر على اختراق أي كلمات مرور لخدمة GMail باستخدام عنوان بريد إلكتروني أو رقم هاتف أو معرف @ (على سبيل المثال، YouTube).
لن تتمكن من الوصول إليه بدون PASS BREAKER! تخيل أنك قادر على ذلك اخترق حساب GMail بسرعة واتصل به الآن بدون أي قيود، حتى لو كانت محمية بكلمة مرور.
 <ر>
وتسليمها باستخدام PASS BREAKER.
استفد من هذه الخدعة البسيطة التي تمنحك حق الوصول الكامل إلى حساب GMail — وستندهش من النتائج! تطبيقنا ليس له حدود زمنية ويمكنه ذلك استعادة كلمة المرور GMail الخاصة بك في أي مكان في العالم في دقائق معدودة حتى لو كان قديماً.
 كيف يعمل؟
من المستحيل فعليًا فك تشفير كلمة المرور يدويًا. PASS BREAKER يبسط هذه المهمة باستخدام أ خوارزمية الذكاء الاصطناعي المصممة خصيصًا. فهو يدمج نظامًا قويًا لتحليل البيانات في الوقت الفعلي، بالإضافة إلى عملية تشفير معقدة لكسر كلمة المرور. بمجرد تحديد كلمة المرور، تتم معالجتها باستخدام مخزن قاعدة البيانات المحمي لتقديم نتائج دقيقة وفعالة، ويتم وضع رمز الوصول في متغير البث. يسمح هذا بعرض كلمة المرور GMail بوضوح على شاشتك، مما يتيح لك تسجيل الدخول في غضون دقائق قليلة فقط.
الإخطار:
لا يتم إنشاء طريقة PASS BREAKER المعقدة أي إشعارات تنبيه GMail طوال العملية.
 تحذير: يرجى استخدام هذا التطبيق فقط على حسابك الخاص أو على حساب مصرح لك بالوصول إليه. يرجى مراجعة شروط الاستخدام.
تم اختباره واعتماده
SafiCert, الاتصال بالإنترنت والاتصال بالإنترنت
لقد وثقوا بنا...
مدير التسويق
فني تكنولوجيا المعلومات
ليسيت فيركويل إسك، محامية، محامية فيركويل
ناتالي نوجاريت، مديرة المبيعات، ماريان إيموبيلير
دكتور، أستاذ، أستاذ

@فينسنثوفيسييل، Influencer
جان لوك أبال، مهندس معماري، مهندس معماري JLA
جربه الآن!الأمر بسيط للغاية، ولا يتطلب أي خبرة للبدء... بغض النظر عن مدى تعقيد الموقف، يمكنك الوثوق في PASS BREAKER لفك تشفير كلمة المرور GMail. ولهذا السبب بالضبط قمنا بتطويره! لبدء استخدام PASS BREAKER، يرجى اتباع الخطوات الثلاث التالية:
هل لديك شكوك أو أسئلة؟ اتصل بنا بدون تردد أو جربه الآن مع ضمان استرداد الأموال لمدة 30 يومًا! نحن واثقون من فعالية تطبيقنا، وهذا هو السبب نحن نضمن إمكانية الوصول وإلا سنعيد إليك كامل المبلغ. Start NOW والوصول إلى كلمات المرور على الفور الأسئلة الشائعةمن يمكنه استخدام PASS BREAKER؟يمكن لأي شخص يريد استعادة كلمات مرور حساب GMail استخدام PASS BREAKER. هل PASS BREAKER آمن؟يستخدم PASS BREAKER تقنيات آمنة لا تنقل البيانات الحساسة. كم عدد كلمات المرور التي يمكن لـ PASS BREAKER اختراقها؟لا توجد أية قيود—يمكن لـ PASS BREAKER استرداد أي عدد من كلمات مرور GMail حسب الحاجة. كم من الوقت يستغرق الحصول على النتائج؟يمكنك الحصول على النتائج خلال دقائق قليلة بعد تشغيل التطبيق. هل يقوم PASS BREAKER بتخزين كلمات المرور المستردة؟لا، لحماية خصوصية المستخدم وأمانه، لا يقوم PASS BREAKER بتخزين كلمات المرور المستردة. يتم مسح كافة البيانات عند إغلاق التطبيق. هل استخدام PASS BREAKER سري؟نعم، PASS BREAKER لا يتطلب إنشاء حساب أو تفاصيل شخصية لتشغيله. هل يمكنني استخدام PASS BREAKER في بلدي؟نعم، PASS BREAKER مصمم للاستخدام العالمي، مما يضمن إمكانية الوصول والوظائف على مستوى العالم. هل هناك فترة تجريبية لـ PASS BREAKER؟نعم، يقدم PASS BREAKER فترة تجريبية مع ضمان استرداد الأموال لمدة 30 يومًا. إذا لم ينجح الأمر، يمكنك استرداد أموالك فورًا، فقط اتصل بنا. هل يتطلب اشتراكًا شهريًا؟لا، PASS BREAKER متاح من خلال عملية شراء لمرة واحدة - لا يلزم الاشتراك الشهري. كم من الوقت يستغرق استلامه بعد الدفع؟يمكنك تنزيله مباشرة بعد الدفع. ليس هناك وقت انتظار لبدء استخدام التطبيق. هل من القانوني استخدام PASS BREAKER؟من القانوني استخدام PASS BREAKER فقط على حسابك الخاص أو على حساب مصرح لك بالوصول إليه. يرجى الالتزام بالقوانين في بلدك. |
 الشراء لمرة واحدة / بدون اشتراك
فتح الوصول إلى GMail
يمنح تطبيقنا PASS BREAKER المستخدمين القدرة على ذلك استعادة العدد الذي يحتاجون إليه من كلمات مرور GMail بسرعة. السبب وراء استخدام تطبيقنا في جميع أنحاء العالم هو أن الكثير من الناس يريدون ذلك ابحث عن كلمة المرور GMail وقم بتسجيل الدخول. تذكر أن تستخدمه فقط على الحساب المصرح لك بالوصول إليه، والالتزام دائمًا بقوانين بلدك.
مع PASS BREAKER، ستتمكن بسهولة من استعادة الوصول إلى حساب GMail الخاص بك من جهازك بعد دقائق فقط من تشغيله. بغض النظر عن مدى تعقيد كلمة المرور، فإن تطبيقنا القوي يمكنه ذلك فك تشفير كلمة المرور GMail التي تبحث عنها. ضمان استعادة الاموال.
لماذا يريد المتسللون الحصول على كلمة مرور GMail الخاصة بك؟
إذا كنت هنا الآن، فذلك لأنك تبحث عن طريقة لفك تشفير كلمة مرور حساب Google. إن أداة GMail Password Hacker موجودة، وهي بمثابة وسيلة يمكنك من خلالها اختراق كلمة مرور GMail لأي مستخدم. هل تريد حماية نفسك من القراصنة؟ أم أنك باحث أمني يريد اختبار متانة التدابير الأمنية عبر نشر منتج مصمَّم خصيصًا للوصول إلى المفاتيح أو استعادتها لأغراض اختبار الاختراق؟ إذن هذا هو البرنامج المناسب لك! بالطبع، نحن لسنا مسؤولين عن كيفية استخدام المستخدمين للتطبيق. كما يمكن استخدام هذا التطبيق ضد المتربصين الذين يبحثون عن فرصة للاختراق.
هناك أسباب مختلفة لاختراق GMail:
هناك الكثير من الأسباب لذلك الخارقة، لماذا افعل الناس يضعون أنفسهم في مواقف يفكرون فيها في كيفية الدخول إلى حساب Google الخاص بشخص ما الخصوصية؟
- > الأشخاص الذين هم في علاقة ولا يثقون بشريكهم لذلك يريدون ذلك hack في حساب GMail الخاص بهم لمعرفة ما إذا كانوا يغازلون شخصًا آخر.
- > الآباء يريدون معرفة ما يفعله أطفالهم على الإنترنت وما إذا كانوا يتحدثون إليهم شخص ما مشبوهة. هل هم هدف لبعض المجرمين أو المنحرفين عبر الإنترنت؟ الآباء يريدون الحماية بهم الأطفال والتأكد من أن كل شيء على ما يرام، ولهذا السبب قرروا فتح قاعدة بيانات GMail.
- > إنهم يريدون التجسس على رسائل البريد الإلكتروني الخاصة بك وحسابك.
- > إنهم يريدون إرسال الكثير من الرسائل غير المرغوب فيها.
- > إنهم يريدون إصابة قائمة جهات الاتصال الخاصة بك.
على أية حال، فإنهم لا يريدون أن يفعلوا شيئًا لطيفًا للغاية. ولكن، لا تزال هناك استثناءات حيث الناس فقط يريدون استعادة كلمة المرور المفقودة GMail. في الواقع، ليس كل المتسللين سيئين، إذا الخاص بك الحساب خاص بك، ومن ثم يحق لك استعادة كلمة المرور. أكثر من 1,8 مليار GMail كانت الحسابات تم إنشاؤها وفقد الكثير من المستخدمين كلمة المرور الخاصة بهم.
الدليل على ذلك هو أن الآلاف من المستهلكين يقومون بتنزيل تطبيق PASS BREAKER كل يوم يوم!
بعض الطرق الأخرى لاختراق كلمة مرور GMail:
الطريقة الأولى: XSS الذاتي
Self XSS هي ثغرة أمنية على الويب. تسمح هذه الثغرة الأمنية للمتسللين بالحقن مخطوطات في صفحات الإنترنت التي يستخدمها المستخدمون. سيقوم المستخدم دون قصد بتنفيذ البرنامج النصي للاختراق الذي قام به المتسلل لديه قدم في صفحة الويب.
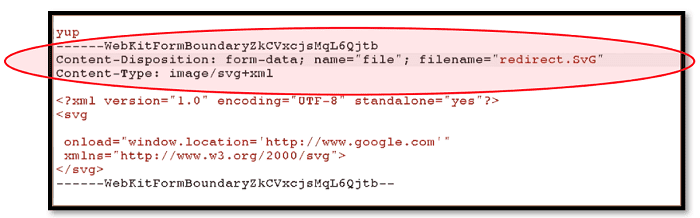
هذه هي تقنية الهندسة الاجتماعية؛ ففي الواقع سيَعِدك المتسلل بالوصول إلى حساب GMail بفضل تقنية لا يعرف سرها إلا هو، لكن في الحقيقة، عندما يطلب منك الاتصال بصفحة الإنترنت التي أنشأها، سيتم تنفيذ البرنامج النصي للقرصنة، ويكون المستخدم هو من يقع ضحية الاختراق.
الطريقة الثانية: البحث في الويب المظلم
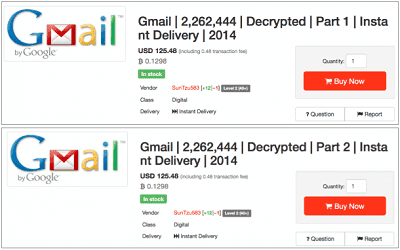
يمكن العثور على العديد من كلمات المرور على Dark الويب، هذه الشبكة محظورة على الجمهور. كل يوم تصل آلاف كلمات المرور المخترقة في قواعد البيانات التي يمكن شراؤها بشكل غير قانوني. تتوفر هناك رسائل البريد الإلكتروني المرتبطة بكلمات المرور المصحوبة بكمية كبيرة من المعلومات الشخصية إنه كذلك لا من غير المألوف أن يتم اختراق جميع بيانات Google الخاصة بها، مما يؤدي إلى جعل بيانات اعتماد تسجيل الدخول الخاصة بها المستخدمين مكشوف. أكثر من 3.2 تم نشر مليار عنوان بريد إلكتروني بكلمات مرور على الويب المظلم. بقدر GMail هو المعنية، وقد لوحظ عدة مرات أن منصة جوجل لديها وقع ضحية لتسريبات هائلة للبيانات.
الطريقة الثالثة: اختطاف شبكة wifi
عندما يحتاج المستخدم إلى الوصول إلى الإنترنت، لن يكون من السهل على المتسلل أن يتظاهر بأنه مستخدم مجاني WiFi شبكة. ال تتكون الطريقة من التنكر كجهاز توجيه لاسلكي يعترض أي بيانات للمستخدم يترك على ال الإنترنت. وهذا يعني أنه عندما يذهب للاتصال بـ GMail للتحقق من صندوق البريد الخاص به، فسوف يدخل له تسجيل الدخول التفاصيل وسيتمكن القراصنة من اعتراضهم.
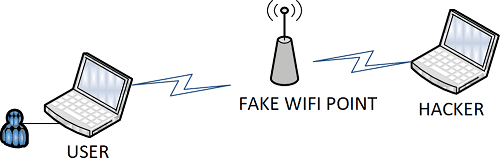
الطريقة الرابعة: عملية الاحتيال عبر البريد الإلكتروني المخصص للاسترداد
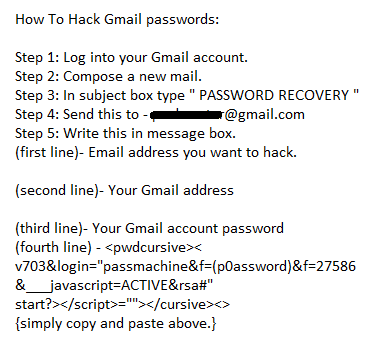
هذه التقنية قديمة قِدَم عالم الإنترنت، ومع ذلك يقع العديد من الضحايا فريسة لها. والهدف هو اللعب على سذاجة المستخدم الذي فقد كلمة مروره. سيطلب المتسلل من الشخص الباحث عن كلمة مروره أن يرسل بريدًا إلكترونيًا إلى عنوان زائف تمامًا أنشأه المتسلل نفسه مسبقًا، لكن في هيئة "دعم خدمة" من GOOGLE. كما سيشير إلى ضرورة احترام صيغة النص المراد إرساله والحرص على كتابة الرموز جيدًا حتى يفهم "روبوت" GOOGLE أن الأمر يتعلق بطلبهم استعادة كلمة المرور.
في الواقع، فإن المتسلل هو من سيتلقى البريد الإلكتروني الذي يتضمن معرفاتك، وهو من سيخترق حساب GMail الخاص بك.
الطريقة الخامسة: المسودة
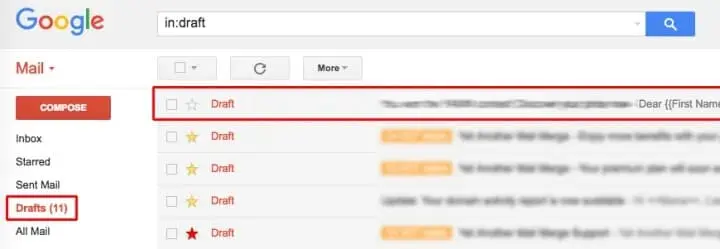
كانت طريقة مسودات صناديق البريد للتواصل بسرية معروفة بالفعل: محاوران استخدام نفس الشيء حساب البريد الإلكتروني الذي يفتحونه بدورهم لقراءة رسالة الآخر والرد عليها من قبل تسجيل دون الضغط على زر "إرسال". وبما أن البريد لا يغادر، فإنه لا يولد مشبوهة حركة المرور. هذه الطريقة، التي لا تفتقر إلى العبقرية، تم استخدامها لسنوات عديدة من قبل المتسللين للتواصل مع بهم عشيقة. قبل ذلك، تم اعتماده بالفعل من قبل المفرقعات.
يبدأ المتسللون بإنشاء حساب GMail مجهول قبل إصابة جهاز الكمبيوتر به برامج التجسس. بمجرد سيطرتهم على معدات الضحية، يقومون بفتح حساب GMail عن بعد من خلال الإنترنت Explorer، تم إطلاقه بشكل غير مرئي على الكمبيوتر المصاب. دون علم المستخدم، سوف يقوم برنامج التجسس لذلك تسعى "تعليماتها" في مسودات صندوق البريد وإرسال البيانات المسروقة في النهاية إلى hacker. الذهاب من خلال يمكن لخدمة تُعرف باسم GMail الهروب من البرامج التي تكتشف عمليات التطفل.
بمجرد اختراق الحساب، يجد المستخدم سجل رسائله وقائمة جهات اتصاله وقد حُذفت. وفي الواقع، تُحوَّل رسائل البريد الإلكتروني تلقائيًا إلى عنوان GMail يتحكم فيه المتسللون. ووفقًا للشرطة، يستخدم مجرمو الإنترنت معلومات الضحية لإرسال رسائل بريد إلكتروني تصيّدية أو طلبات تمويل إلى جهات الاتصال. وهناك مؤشر يسمح بالتعرف على الفخ: إذ تتحول لغة القائمة فجأة إلى لغة أخرى عندما ينقر المستخدم على الرابط. وفي حالة القرصنة، تنصح الشرطة الضحايا بإعادة ضبط حساباتهم إلى اللغة الأصلية، وتعطيل إعادة التوجيه التلقائي للبريد الإلكتروني، وتغيير كلمة مرور GMail على الفور بفضل برنامجنا PASS BREAKER، واستعادة قائمة جهات الاتصال.
يتم إرسال بريد إلكتروني يتضمن دعوة للتعديل في مُحرر مستندات Google إلى العديد من مستخدمي GMail كحالة تصيّد. وبشكل عام، يكون المرسِل شخصًا يعرف قائمة جهات الاتصال، وهو ما قد يكون مضللًا ويدفع إلى النقر على الرابط. من الواضح أن البريد الإلكتروني ليس ممن يدّعي أنه هو، بل هو حالة تصيّد، أي محاولة للحصول على بيانات شخصية من شخص ما لاستخدامها بطريقة احتيالية عبر وسائل الكمبيوتر. فإذا أرسل لك أحد جهات الاتصال بريدًا إلكترونيًا في صندوق وارد GMail يطلب منك فتح رابط يحتوي على ملف Doc، فلا تفعل ذلك.
الطريقة السادسة: التصيد الاحتيالي
يُعد التصيد الاحتيالي مشكلة خطيرة، وتريد Google عبر منصتها GMail معالجتها بشكل عاجل. فهجمات التصيد، التي تثبّت البرامج الضارة (برامج التجسس) عند النقر على الروابط أو مرفقات رسائل البريد الإلكتروني المُغرية، هي أولى ناقلات الهجوم التي تستهدف الأفراد والشركات بنسبة متساوية. وقد قدّر مكتب التحقيقات الفيدرالي أن الحوادث المُبلّغ عنها ارتفعت من 114,702 حادثة في عام 2019 إلى 241,324 حادثة في عام 2020. كما أن 67% من الشركات التي تأثرت بمثل هذه الهجمات احتوت على برامج فدية، وبلغ متوسط تكلفتها 3.9 مليون دولار. وتحارب Google التصيد الاحتيالي بالطريقة نفسها التي تتبعها كل شركة: من خلال تطبيق خبرتها التجريبية عالمية المستوى في تكنولوجيا المعلومات على مشكلة التعرف على البريد الإلكتروني المشبوه.
تُحدِّد خوارزمية الكشف عن التصيد الاحتيالي البريد الإلكتروني المزيف الذي تظهر عليه خصائصه. ويتم اكتشاف هذا الأخير وتحليله بشكل أعمق، بما في ذلك اختبار التصفح الآمن الذي قد يؤخر استقبال البريد بنحو أربع دقائق. وتُثرى الخوارزمية تلقائيًا وباستمرار بنماذج البريد المزعج والتصيد الجديدة التي يتم إصدارها. وتقول Google إن 50% إلى 70% من رسائل البريد الإلكتروني التي تمر عبر GMail هي رسائل غير مرغوب فيها، وأن نظام اكتشافها يبلغ دقة 99.9%. كما تقدّم Google رسائل تنبيه جديدة لمساعدة المستخدمين على حماية أنفسهم من هجمات التصيد الاحتيالي.
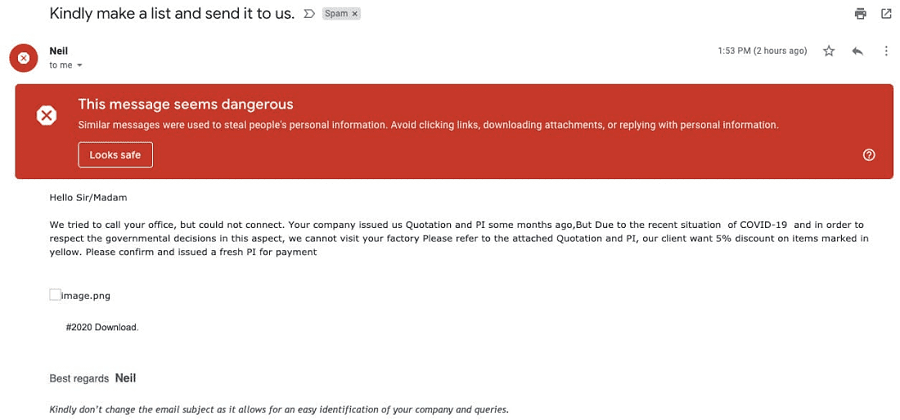
لذلك، لا تقم بإلغاء تنشيط خيار هذه الأوراق المالية للسبب الوحيد وهو GMail لديه أدوات الحماية من القراصنة.
أول ما عليك فعله هو حذف البريد الإلكتروني، وبذلك تكون خاليًا من المشاكل. أما إذا نقرت على الرابط، فماذا يحدث بعد ذلك؟ لقد تم اختراقك! وسيتعين عليك تنزيل أداة العثور على كلمة مرور GOOGLE الخاصة بنا لاستعادة كلمة مرورك.
هجمات التصيد المتقدمة
فشل الأحرف:
التأمين الصحي لديه حذر ضد حملة احتيالية تشرح كيفية فك تشفير الدفع الزائد. يبدو العنوان صحيح، ولكن متى أنت حرك الماوس فوق الرابط (دون النقر عليه)، ستدرك أن هذا مزيف الويب الصفحة مع أ عنوان URL مزيف. لكن لا تكن ساذجًا، فحتى عنوان الويب الذي يبدو موثوقًا بنسبة 100% يمكن أن يفعل ذلك يكون التلاعب بها والملتوية تماما. على سبيل المثال، يكفي استبدال الحرف "a" اللاتيني لموقع apple.com بالحرف " السيريلية "أ" باستخدام أحرف Unicode، أو الحرف G الكبير لموقع Google.com بواسطة الحرف الصغير G. غير قابل للاكتشاف مع عارية عين. والنتيجة هي أن العنوان يشير إلى موقع "الأخ" الخبيث.
عنوان URL مزيف حقيقي:
صفحة ويب مزيفة مستضافة على عنوان الموقع الحقيقي. تمكن المتسللون من تحويل المجال الاسم خوادم النظام (DNS)، التي تقوم بتعيين ال الملكية الفكرية عنوان موقع لطلبك. عن طريق كتابة Google.com، على سبيل المثال، تتم إعادة توجيهك إلى موقع زائف متطابقة في الكل النواحي. علامة أخرى للأمان هي أن عنوان موقع الويب يجب أن يبدأ بـ "https" مع حرف a صغير أخضر القفل، الحرف "s" يعني أن الاتصال بين المتصفح وخادم الويب يتم مشفرة. لسوء الحظ، مرة أخرى، اكتشف المتسللون فشلًا وتم منح العديد من مواقع التصيد الاحتيالي هذه الجائزة شهادة. الحمد لله، تمكن مكتشف كلمة المرور GMail PASS BREAKER من استرداد أي بريد Google كلمة المرور!
الخلاصة
هناك العديد من التقنيات لاختراق حسابات GMail. يقوم المتسللون بتطويرها يومًا بعد يوم. ال يبقى الحل الأبسط لاستعادة الوصول إلى حساب GOOGLE الخاص بك هو PASS BREAKER.
5 خطوات لتأمين حساب GMail
يُعد أمان الحسابات التي نستخدمها عبر الخدمات الرقمية أمرًا مهمًا. وأول ما ينبغي أن تعرفه هو أنه من غير الممكن أن يكون حساب GOOGLE محميًا بنسبة 100%. فيمكن اختراق كلمة المرور في أي وقت وخلال ثوانٍ أو دقائق قليلة. وفعلاً من الممكن أن يُخترق حساب GMail... هل تظن أن كلمات مرورك غير قابلة لفك التشفير؟ أنت مخطئ تمامًا. فمعظم النصائح التي تلقيتها لتأمين أجهزة الكمبيوتر والهواتف والأجهزة اللوحية والحسابات عبر الإنترنت أصبحت قديمة (يمكنك التحقق من الموقع haveibeenpwned.com). وأكثر من قواميس الكلمات التي يجدون بها الصيغة السحرية، يستخدم المتسللون خوارزميات تساعدهم في العثور على الكلمات السرية. لذا فإن تغييرها كل 90 يومًا سيكون عديم الفائدة. بل على العكس، لا ينبغي تغييرها إلا عند وجود شبهة اختراق. وكما يمكنك أن تتخيل، فقد صاغ التحديث الجديد خبير في السلامة. وأول هذه القواعد بسيط: استخدم جملة سهلة التذكر. وهذه القواعد نعرفها جميعًا: استخدام مزيج من الأرقام والحروف، والتناوب بين الأحرف الصغيرة والكبيرة، وإدراج العلامات المُشكَّلة والخاصة.
ومع ذلك، يمكنك جعل العقبات أكثر صعوبة بالنسبة لمجرمي الإنترنت لعبورها، وهذه هي الإرادة لديك الجدارة من القدرة على حمايتك. لا تهمل أي شيء ومن الآن فصاعدا اتبع هذه مختلفة الخطوات:
الخطوة 1: قم بإجراء فحص الأمان الذي أوصت به Google
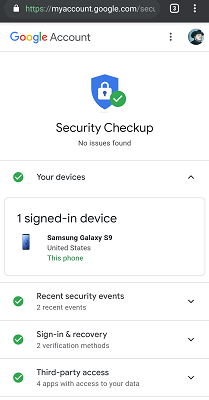
في السنوات الأخيرة، نشرت الشركة الأمريكية العملاقة التي تقدم خدمة GMail وسائل كافية لمساعدة مستخدمي عميل البريد الإلكتروني الخاص بها على تحسين أمانهم. وتوصي Google عمومًا بأن يُجري مستخدمو GMail فحصًا أمنيًا.
ولهذه الغاية خصصت الشركة الأمريكية صفحة خاصة في الإعدادات، يمكنك زيارتها هنا: https://myaccount.google.com/security-checkup
إليك الإجراءات التي هي مطلوب بشكل عام من المستخدم أثناء هذا الفحص:
- إضافة أو تحديث خيارات الاسترداد: في هذا القسم، تدعو Google المستخدم إلى تحديد وسيلة تسمح له بالقدرة على ذلك استعادة له الحساب لأنه يواجه مشكلة في الاتصال. يمكن أن يكون رقم هاتف أو بريد إلكتروني آخر عنوان. التعافي تكون التدابير مفيدة بشكل عام في المواقف التي يتم فيها استخدام حسابك من قبل طرف ثالث بدون الخاص بك موافقة. يمكن أن يكون ذلك أيضًا في حالة مواجهة مشكلة في تسجيل الدخول لأنك فقدت بياناتك كلمة المرور؛
- تفعيل المصادقة متعددة العوامل: هذه المصادقة تحظى هذه الطريقة بشعبية عامة لدى Google. علاوة على ذلك، وبعد التحديث الأخير، أصبح أمريكي عملاق الآن يفرض مصادقة متعددة العوامل والتي ستتألف من تأكيد هوية شخص من يربط على مرحلتين. خطوة التأكيد الأولى هي بالطبع كلمة المرور الخاصة بك. الطريقة الثانية هي كود أرسلت بواسطة الرسائل القصيرة أو مفتاح الأمان؛
- تفعيل الحماية المتقدمة: هذا تكوين مخصص عادةً لأفراد معينين بسبب أنشطتهم، وخاصة الصحفيين والناشطين. وعندما يستوفي المستخدم شرط Google، يمكنه التسجيل هناك. وبهذه الطريقة يستفيد من برنامج حماية معزّز أكثر بكثير؛
- حظر الوصول إلى بياناتك غير الضرورية أو غير الموثوقة التطبيقات: في هذا مستوى جوجل ينبهك إلى أهمية عدم السماح لأي تطبيق بذلك الوصول الخاص بك GMail الحساب بسبب البيانات الشخصية التي يحتوي عليها؛
- قفل جهازك: من المهم أنه عند عدم استخدام جهازك، سواء كان ذلك هو أ الكمبيوتر أو الهاتف الذكي، فإنه يتم قفله تلقائيًا بعد فترة زمنية عادية إلى حد ما وليس كذلك جدا طويل. هذا يمنع الأشخاص الآخرين من الوصول إلى حسابك من جهازك الطرفي دون موافقتك.
الخطوة 2: قم بتشغيل تحديثات البرنامج
سواء كان تطبيق GMail أو متصفحًا، فأنت بحاجة إلى التأكد من أن البرنامج الذي تستخدمه الوصول الخاص بك تلقى الحساب آخر تحديث. وهذا يقلل من المخاطر، بسبب الأمن بقع هذا هو يتم نشرها باستمرار. لأن التطبيق القديم يشكل خطرا عليك.
الخطوة 3: تمتع بإدارة جيدة لكلمات المرور
كلمة المرور هي العقبة الأولى التي يجب على المتسلل تجاوزها عندما يريد مهاجمة حساب GMail الخاص بك. لذلك يجب أن تجعل كلمة مرورك ذات قيمة كأصل لا تريد أن تفقده. فتأكد من تأليف كلمة مرور معقدة بما يكفي لمنع تخمينها بسهولة، مع الحرص على ألا تنساها. وتجنّب أيضًا استخدام كلمة المرور نفسها على مواقع متعددة لحسابات مختلفة، فهذه طريقة سهلة جدًا لتعريض نفسك للخطر.
يمكنك إنشاء كلمة مرور من كلمة وتغيير حروفها؛ فمثلًا كلمة المرور "ALICE" تم تغييرها إلى "@l1C3". وأُضيف إلى ذلك اشتراط تغيير كلمة مرور GMail كل 90 يومًا. من الواضح أن هذه التعليمات بدت متوافقة مع المنطق السليم، لكنها لن تكون فعّالة. ونوصي باستخدام كلمات مرور مكونة من اثني عشر حرفًا على الأقل. ولإنشاء كلمة مرور GMail، تكون الطريقة الصوتية كما يلي: عبارة "اشتريت ثمانية أقراص مضغوطة مقابل مائة يورو بعد ظهر هذا اليوم" ستصبح "idb@zi8%sh".
إذا كنت تستخدم كلمة مرور مختلفة لكل موقع من المواقع التي قمت بالتسجيل فيها، فاستخدم كلمة مرور واحدة الحل هو الاستخدام أ قبو كلمة المرور. تقوم هذه الخزانة الرقمية بتخزين جميع المعرفات (الأسماء المستعارة وكلمات المرور والبريد الإلكتروني عناوين, الخ) في ال السحابة (خادم بعيد). لإدخاله، بالطبع، تحتاج إلى كلمة مرور، ولكن واحدة فقط، والتي تسمح بذلك أنت للعثور على الكل الآخرين. بمجرد فتح الموقع، تتعرف عليه الخزنة وتقدم الرمز السري الخاص بك. بعض العروض هذه الميزة في هذه الحلول الأمنية، ولكنها أيضًا مجانية عبر الإنترنت (الهوية آمنة)، بالإضافة إلى منافسيها. ويعمل لمنصات مختلفة.
أخيرًا، انتبه إلى أن Google تقدم فحصًا أمنيًا مرتبطًا بكلمة المرور. مع هذا الميزة، يمكنك التحقق مما إذا كانت كلمة المرور الخاصة بك قد تم كشفها بالفعل، وما إذا تم استخدامها على جهازك حساب أو إذا ذلك ليست آمنة بما فيه الكفاية. لديك أيضًا إشعار تنبيه عند وجود موقع ويب لديك دخلت الخاص بك تحاول كلمة المرور اغتصاب معلوماتك عن طريق تمرير نفسها عبر Google.
من أجل المتعة، إليك رموز الوصول الأكثر استخدامًا في العالم وبالتالي الأقل موثوقية: "123456"، "qwerty"، "azerty"، "abc123"، "password"... ناهيك عن الصفر على الإطلاق: "0000".
الخطوة 4: تخلص من جميع ملحقات المتصفح غير الضرورية والتطبيقات غير المستخدمة
تمثل التطبيقات وملحقات المتصفح عمومًا ثغرات أمنية محتملة. لذلك، عندما تكون هذه هي من لا استخدام لك، ببساطة تخلص منهم. وخاصة تلك التي تأتي من مصادر غير معروفة متجر Play
الخطوة 5: احذر من الرسائل المشبوهة أو الواردة من مجهولين أو غير معروفين المراسلين
وبعبارة أخرى، احذر من التصيد الاحتيالي. يتم استخدام هذه التقنية من قبل مجرمي الإنترنت من أجل جمع كما كثيرا معلومات ممكنة عنك. إذا دعتك رسالة للذهاب إلى أي منصة من خلال الرابط، ذلك هو من المهم عدم النقر على هذا الرابط أو أي مرفق قد تتلقاه من المراسلات التي أنت لا تفعل ذلك أعرف أو أنك لا تعرف ما يكفي. حتى عندما يكون هذا البريد الإلكتروني معروفًا، لا تنقر فوق المرفق دون تفكير.
بمجرد أن تتلقى رسالة تجدها مشبوهة وتتضمن أخطاء إملائية وتطلب أموالًا، كن حذرًا للغاية. فلن تكون هناك أي إمكانية لإلغاء تحويل الأموال. واحذر من الرسائل المُغرية أكثر من اللازم التي يتواصل فيها معك شخص مجهول من أجل توريثك مبلغًا كبيرًا من المال. فما هو إلا كلام فارغ، وفي معظم الأوقات تكون أنت من سيخسر المال.
خصص أيضًا بعض الوقت لحذف الحسابات القديمة غير المستخدمة. كما أنهم يستهدفون الحسابات غير النشطة لاختراق أ GMail حساب. قد تكون هناك رسائل بريد إلكتروني في مجلد "البريد المرسل" لم تكتبها، على الرغم من أن المتسللين يمكنهم ذلك غطاء يصل بهم عمليات الاحتيال عن طريق حذف نسخ من رسائل البريد الإلكتروني المرسلة.
الخلاصة
إذا كان حسابك في GMail لا يزال نشطًا وتمكن أحد المتسللين من الوصول إليه، فإن ذلك لا يزال يعرضك لخطر كبير. قد يكون لديك جميع أنواع المعلومات الشخصية المخزنة في هذا الحساب، ناهيك عن الصور والبيانات الأخرى التي يجب أن تظل خاصة.
يمكنك أيضًا تعزيز حمايتك باستخدام أداة تسمح لك باسترداد حسابك في حالة فقدان السيطرة. كما تعلم، يتمتع مجرمو الإنترنت اليوم بمهارة كبيرة في تجاوز جميع الإجراءات الأمنية. إن وجود خطة طوارئ إضافية أمر مفيد للغاية. ولهذا الغرض، نوصي بـ PASS BREAKER. إنه برنامج متعدد المنصات، يتمتع بوظيفة استرداد كلمة المرور لحساب GMail الخاص بك باستخدام عنوان بريدك الإلكتروني فقط ببضع نقرات. يمكن استخدام PASS BREAKER على كافة الأنظمة الأساسية.
يمكن أن يساعدك في استعادة كلمة المرور المفقودة، خاصة إذا تم استهدافك من قبل أحد المتسللين الذين يحاولون اختراق حساب GMail الذي ربما لم يتم استخدامه لسنوات. قليل من الناس يدركون ذلك، ولكن حساب GMail الذي لم يتم استخدامه لسنوات لا يتم حذفه. وبعيدًا عن ذلك، يتم وضعه ببساطة في حالة سبات، وهو ما يشير إليه المحترفون باسم "السبات". يتم تخزين الرسائل على الخادم، في انتظار اتصال مستقبلي.
وكالة الشرطة المحلية