Phishing Crédit Agricole : anatomie d'une campagne d'escroquerie d'une ampleur industrielle
Une opération criminelle d'une sophistication rare vient de mettre au jour les rouages d'une fraude bancaire visant la première banque de France. Retour sur une mécanique d'une redoutable efficacité.
Cet article va aussi vous intéresser : Une campagne de phishing contre les utilisateurs PayPal
Le 19 juin 2026, l'équipe de recherche en cybersécurité de Cybernews met au jour un serveur accessible publiquement. À l'intérieur, une infrastructure complète dédiée à l'usurpation d'identité du Crédit Agricole. Ce n'est pas une simple opération de spam : c'est une machine de guerre numérique, pensée, structurée et optimisée pour piéger des milliers de clients de la banque.
Avec un chiffre d'affaires dépassant les 45 milliards de dollars et environ 160 000 employés, le Crédit Agricole représente une cible de choix pour les cybercriminels. Sa base de 21 millions de clients constitue un vivier quasi inépuisable de victimes potentielles. Mais au-delà de la cible, c'est la méthode qui impressionne. Derrière cette arnaque se cache une organisation digne d'une véritable entreprise, avec ses process, ses outils et même son système de primes.
Une mécanique de précision pour contourner les défenses
Les pirates derrière cette campagne ne sont manifestement pas des amateurs. Ils savent qu'un email frauduleux envoyé depuis un serveur suspect finit immanquablement dans les filtres anti-spam. Pour contourner cette barrière, ils ont adopté une stratégie d'une redoutable efficacité : détourner les infrastructures d'entreprises légitimes.
Leur méthode ? Scanner méthodiquement les buckets Amazon Cloud non protégés à la recherche de fichiers d'environnement, de sauvegardes de bases de données, de fichiers de configuration Python et même de fichiers d'échange Vim contenant des clés d'API. Ces clés — SendGrid et AWS SES — appartiennent à des entreprises tout à fait honorables qui les utilisent quotidiennement pour envoyer leurs factures, leurs notifications et leurs emails marketing.
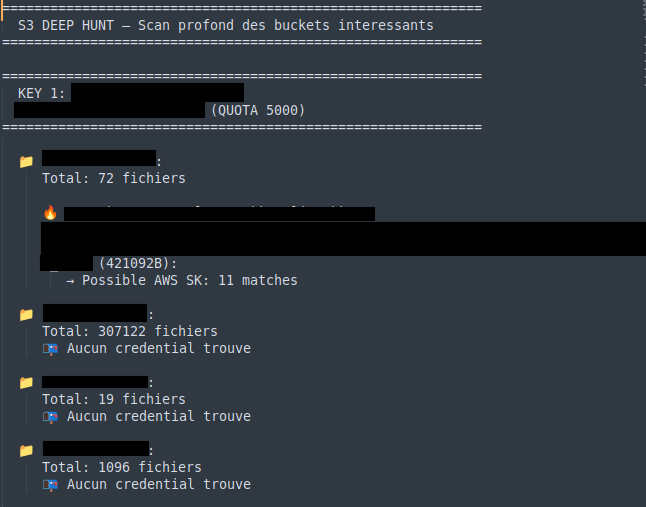
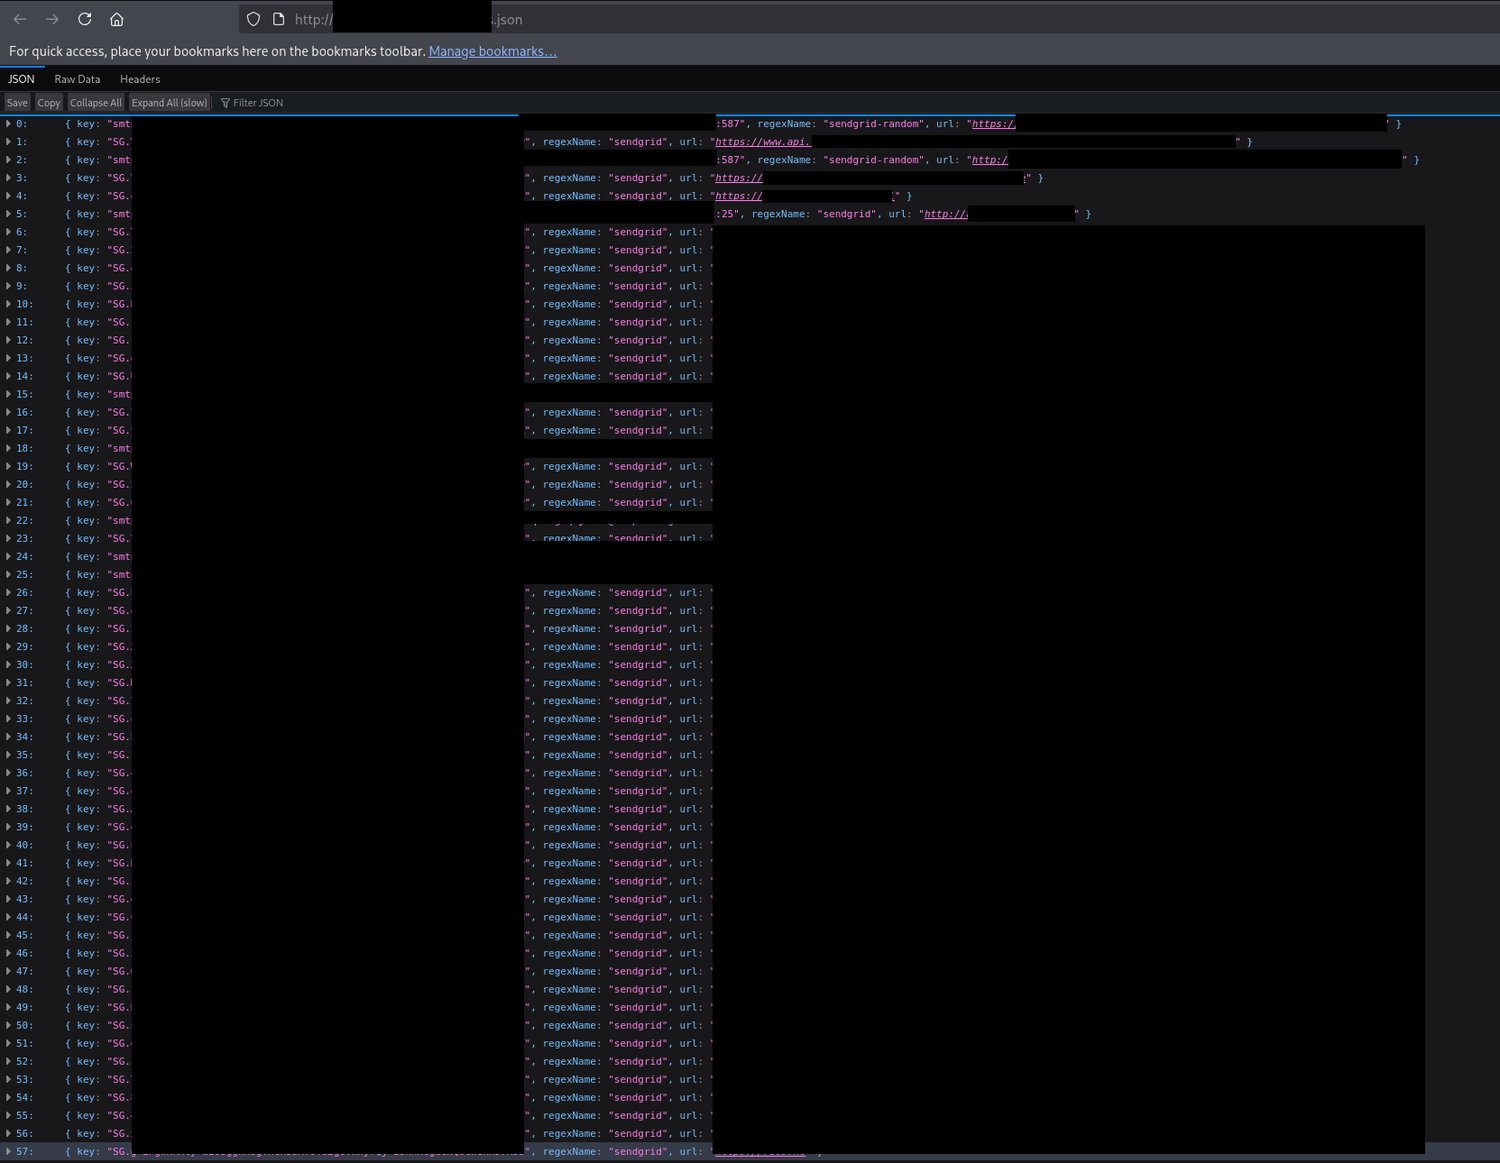
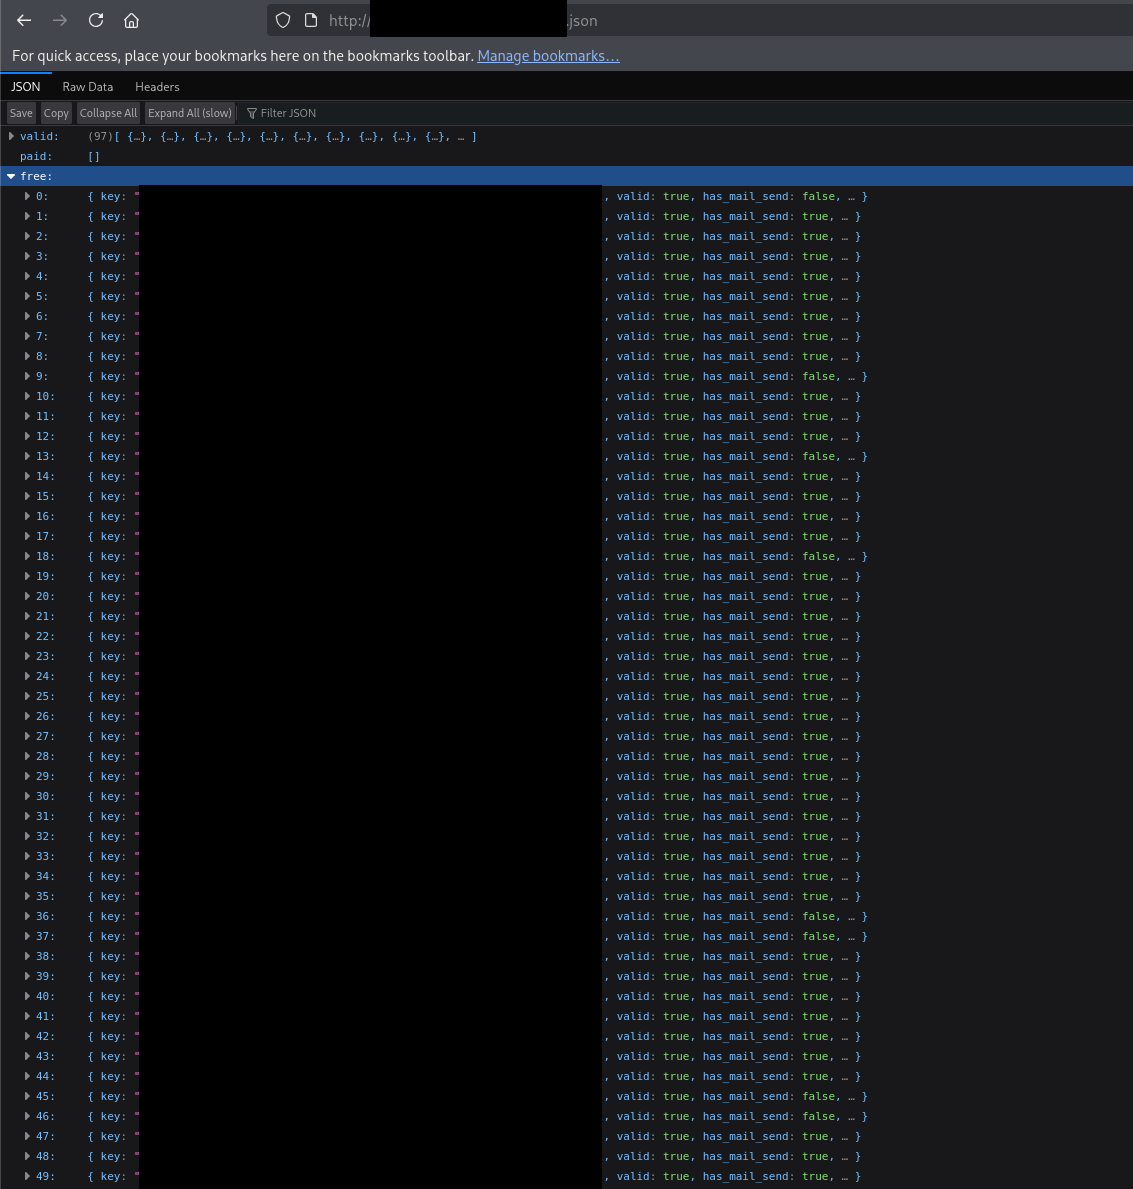
Une fois ces clés en leur possession, les attaquants ne se sont pas précipités. Ils ont d'abord évalué les limites de débit et les niveaux d'abonnement associés à chaque compte compromis, déterminant ainsi quels services détournés offraient la plus grande capacité d'envoi. Au moment de l'enquête, la campagne disposait de 149 clés API SendGrid volées et trois comptes AWS, pour une capacité combinée d'environ 7 000 emails par jour. Ces messages, expédiés depuis une infrastructure de confiance, franchissaient sans encombre les filtres anti-spam et atterrissaient directement dans les boîtes de réception principales.
Le ciblage : une cartographie méticuleuse de l'internet français
Là où cette campagne se distingue radicalement des opérations de phishing ordinaires, c'est dans la constitution de sa liste de cibles. Point de base de données d'adresses email achetée sur le dark web. Les attaquants ont bâti leur propre cartographie.
Le point de départ : une liste de 220 000 adresses IP connues pour héberger des sites web. À partir de là, ils ont scanné les sous-réseaux adjacents pour découvrir 250 000 nouvelles adresses. Ces adresses ont ensuite été reliées aux noms de domaine correspondants via des recherches DNS et des journaux de transparence des certificats SSL, puis enrichies avec le top 1 million des domaines mondiaux.
Cette approche présente un double avantage. D'une part, elle élargit considérablement le vivier de victimes potentielles. D'autre part, elle permet aux attaquants d'identifier précisément quelles entreprises imiter pour paraître crédibles auprès de leurs cibles. Filtrage final : les plateformes d'hébergement cloud, les IP statiques d'entreprise et les serveurs privés virtuels génériques ont été écartés — probablement pour éviter les honeypots déployés par les entreprises de sécurité.
L'approche dite « double voie » révèle toute l'ingéniosité du dispositif : les entreprises ciblées n'étaient pas seulement des réservoirs de victimes bancaires potentielles, mais aussi des sources potentielles d'infrastructure et de renseignements supplémentaires. Une organisation ciblée pouvait donc aider les attaquants de deux manières simultanées : en fournissant des secrets techniques exposés, puis en fournissant des employés susceptibles d'être attirés vers de fausses pages bancaires.
Le piège : un email crédible, un appel glaçant
L'email de phishing, rédigé en français, joue sur un ressort psychologique éprouvé : l'urgence sécuritaire. Il invite les destinataires à « renouveler l'enregistrement » d'un appareil de confiance sous peine de perdre l'accès à leur compte bancaire. Pris isolément, le message pourrait sembler suspect. Mais lorsqu'il provient d'une adresse expéditrice légitime — ou du moins qui semble l'être — la méfiance s'effondre.
Le lien contenu dans l'email redirige vers une copie conforme du site du Crédit Agricole. Les victimes y saisissent leurs identifiants en toute confiance. Au moment de l'enquête, 912 personnes avaient mordu à l'hameçon.
Mais le vol d'identifiants n'était que la première étape. L'analyse du back-end du panneau de phishing révèle une automatisation redoutable : les identifiants volés étaient immédiatement utilisés pour extraire des informations supplémentaires sur le compte de la victime :
- solde restant ;
- nom de l'agence locale ;
- nom du conseiller bancaire attitré.
Ces données permettaient ensuite aux escrocs de monter au niveau supérieur : l'appel téléphonique frauduleux. Quelques heures après avoir saisi leurs informations, les victimes recevaient un appel. Le numéro affiché correspondait à celui de leur agence bancaire. Au bout du fil, un interlocuteur qui connaissait leur solde, le nom de leur conseiller et leur agence. Tout semblait légitime. Les escrocs poussaient alors leurs victimes à effectuer un paiement pour un prétendu service de sécurité. 83 paiements frauduleux avaient été recensés au moment de l'enquête.
Une organisation criminelle très corporate
Le détail le plus troublant de cette affaire est peut-être l'organisation interne du groupe criminel. Le panneau de phishing ne se contentait pas de gérer les campagnes : il classait les opérateurs entre eux.
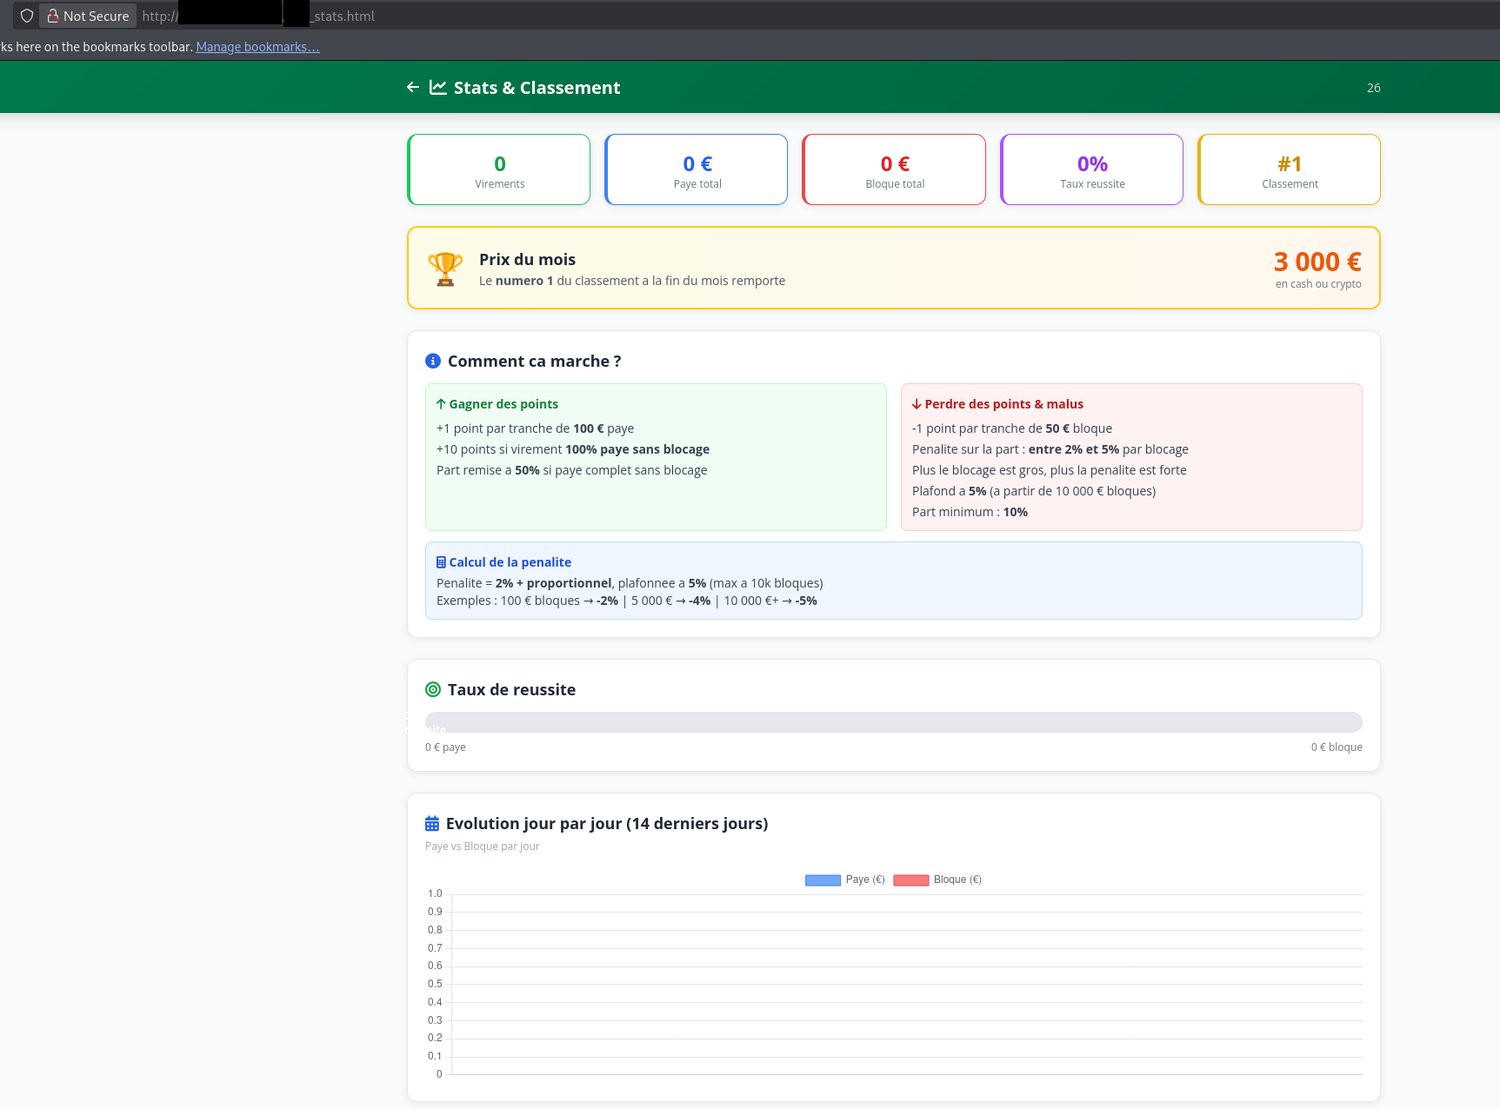
« Le panneau de phishing contenait également un classement permettant aux opérateurs de phishing de rivaliser entre eux pour savoir qui pouvait gagner le plus en exploitant leurs victimes », expliquent les chercheurs. Au moment de l'enquête, sept comptes opérateurs étaient enregistrés. Le prix pour l'escroc le plus performant s'élevait à 3 000 €.
Ce système de récompense, calqué sur les mécanismes de motivation des entreprises légitimes — employé du mois, prime de performance — illustre la professionnalisation du cybercrime. Les pirates ne sont plus des individus isolés opérant dans l'ombre : ce sont des équipes structurées, avec des objectifs chiffrés, des systèmes de motivation et une logique de rentabilité.
Ce que cette affaire révèle
Pour les victimes, les risques sont considérables : piratage de compte, transactions frauduleuses, attaques d'ingénierie sociale en cascade. Pour les entreprises dont les identifiants cloud ont été abusés, les conséquences incluent dommages de réputation, interruption de service et exposition continue si d'autres secrets restent accessibles.
Mais au-delà des victimes directes, cette affaire met en lumière un problème systémique : les organisations françaises continuent de laisser des fichiers sensibles exposés dans des systèmes accessibles depuis internet, livrant involontairement aux pirates les outils nécessaires pour mener des campagnes de fraude à grande échelle.
Le Crédit Agricole, de son côté, a été informé de la situation ainsi que le CERT français. La banque a tenu à nuancer l'ampleur de l'attaque, indiquant que ce n'était pas la société qui était visée, mais « d'éventuels clients ».
Comment se protéger efficacement
Face à une menace de cette ampleur, la vigilance individuelle reste la première ligne de défense. Voici les réflexes essentiels à adopter :
- Vérifiez systématiquement l'expéditeur. Un email du Crédit Agricole provient toujours d'une adresse se terminant par @credit-agricole.fr. Méfiez-vous des variantes subtiles : un « s » en trop, un domaine légèrement modifié.
- Ne cliquez jamais sur un lien dans un email bancaire. Rendez-vous directement sur le site de votre banque en tapant l'adresse dans votre navigateur, ou via votre application mobile officielle.
- Le Crédit Agricole ne vous demandera jamais vos codes par email ou par téléphone. Ni mot de passe, ni code SMS, ni coordonnées bancaires complètes.
- Méfiez-vous des appels entrants. Même si le numéro affiché correspond à celui de votre agence, raccrochez et rappelez vous-même le numéro officiel de votre conseiller.
- En cas de doute, contactez votre agence. Un appel de vérification vaut mieux qu'un paiement frauduleux.
Cette campagne de phishing contre le Crédit Agricole n'est pas un incident isolé. Elle préfigure une nouvelle génération d'attaques : plus sophistiquées, plus industrialisées, plus difficiles à détecter. La combinaison du vol d'infrastructures légitimes, de la cartographie méthodique des cibles et de la monétisation par ingénierie sociale crée un modèle redoutablement efficace. Pour les institutions financières comme pour leurs clients, la prise de conscience est urgente.