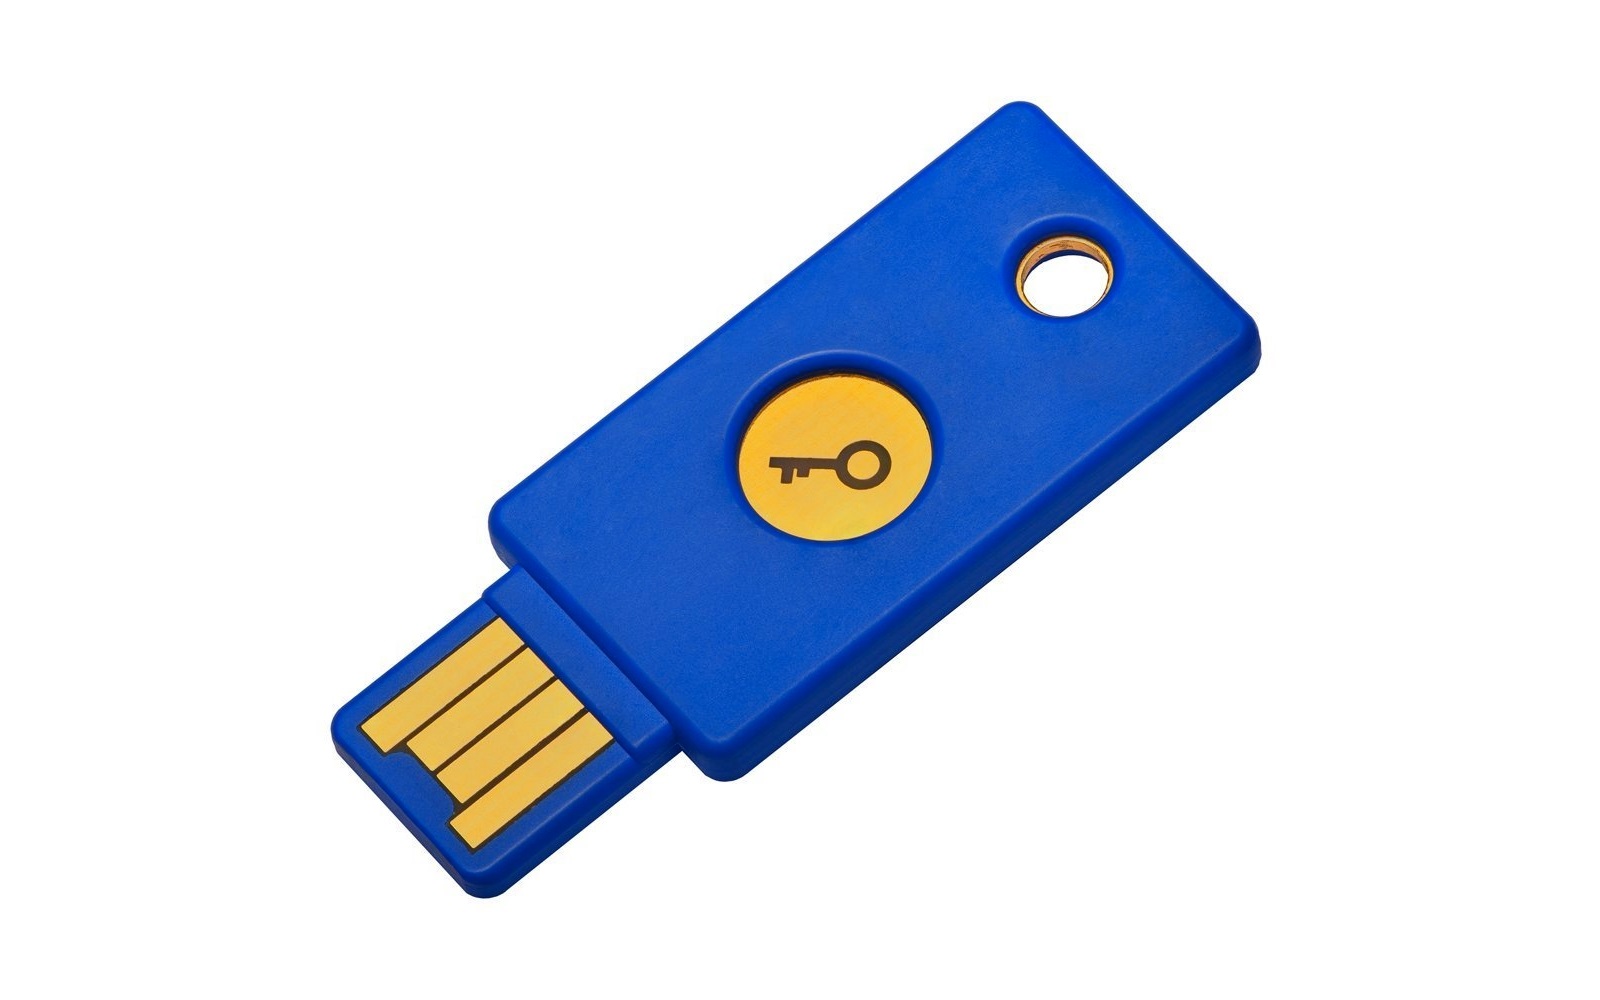
La clé USB de Google en soutien des mots de passe
Le géant du numérique Google a annoncé que depuis 2017, aucun de ses employés n’a été victime de piratage informatique.
On parle d’ici de 85 000 personnes exactement. Un chiffre assez étonnant vu le contexte. Alors quel pourrait être le secret de l’entreprise américaine. C’est ainsi qu’elle fera un clin d’œil vers ses clés de sécurité.
Cet article va aussi vous intéresser : La sécurisation des données : une possible stratégie sans mot de passe
« Nous n’avons eu aucune prise de contrôle de compte, signalée ou confirmée, depuis que nous avons implémenté des clés de sécurité », déclarait alors le porte-parole du groupe californien. On sait par exemple que le système de sécurité déployé au sein du groupe ne se limite pas simplement cas l’utilisation de mot de passe. Car il serait très facile pour un pirate informatique de le compromettre avec plusieurs formes d’attaque tel que l’hameçonnage, où les exploits de failles de sécurité sans oublier les enregistreurs de frappes.
Alors Google a décidé d’opter pour une autre solution en plus d’utiliser la solution classique. C’est celle qui consiste à utiliser des clés de sécurité physique. Cet outil porte le nom de Titan Security Key. Il en existe deux versions. Une version en format clé USB pouvant se connecter à l’ordinateur, conversion en format badge Bluetooth pour se connecter aux smartphones. Ces objets vont accroître la sécurité de vos activités lorsque vous vous connectez à vos comptes en ligne. Ils va alors prendre la forme d’une certaine authentification à double facteurs. Une méthode qui semble efficace pour la lutte contre le vol de données ainsi que les intrusions indésirées.
En parlant d’authentification à double facteur, on mettra en évidence cette stratégie qui consiste pour un utilisateur de service Web de procéder à plusieurs étapes afin de s’identifier. Dans La majeure partie des cas la première étape consiste à entrer son mot de passe dans le sens indiqué. En plus du mot de passe un autre code de sécurité ou une autre procédure est alors exigée pour confirmer l’identification. La méthode la plus utilisée en matière d’authentification à deux facteurs est celui de code envoyé par SMS. De la sorte il sera compliqué pour le pirate informatique d’usurper votre identité sur l’un de vos comptes par exemple sans avoir les deux codes. Ce qui est généralement plus difficile.
Cependant, le système authentification à double facteur utilisé à travers les SMS a aussi montré ses limites avec le développement du SIM swapping, une stratégie de piratage informatique qui consiste à dupliquer la carte SIM d’une personne dans le but d’accéder au contenu de ces messages et autres informations. Alors, l’idée a été de basculer vers la technologie biométrique. Cependant la question de la vie privée s’est automatiquement vite poser. On se demande alors comment est-ce que les données seront gérées s’ils sont stockées sur les serveurs des éditeurs des sites autres services numériques.
C’est à ce problème que vient répondre les clés de sécurité. L’exemple de la clé de Google utilise le système de sécurité dénommée Universal 2nd Factor (U2F). Quand la clé est connectée au terminal, Une fois le mot de passe tapé, ce dernier se charge automatiquement de la double authentification. Ce qui veut dire qu’il n’y a aucun code à composer ni rien à recevoir par SMS. Cela s’avère être une solution de choix. Car, cela nous évite d’être exposé non seulement au SIM swapping, mais aussi à la problématique de la vie privée du capteur biométrique.
